ऐंड्रॉयड स्मार्टफोन पर हैकिंग का बड़ा संकट: CERT-In की चेतावनी और सुरक्षित रहने की पूरी समझ
भारत की साइबर सुरक्षा एजेंसी ने करोड़ों ऐंड्रॉयड यूज़र्स के लिए गंभीर चेतावनी जारी की है, जिसमें ऑपरेटिंग सिस्टम की कमियों का फायदा उठाकर हैकर्स बैंक खाते खाली कर सकते हैं।
भारत सरकार की मुख्य साइबर सुरक्षा एजेंसी, भारतीय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने देश भर के लाखों एंड्रॉइड स्मार्टफोन यूजर्स के लिए एक अत्यंत गंभीर सुरक्षा अलर्ट जारी किया है। इस चेतावनी के मुताबिक, एंड्रॉइड ऑपरेटिंग सिस्टम (operating system) में कुछ ऐसी कमियां पाई गई हैं जिनका उपयोग करके साइबर अपराधी आपके फोन पर पूरा नियंत्रण प्राप्त कर सकते हैं। ऑपरेटिंग सिस्टम वह मुख्य सॉफ्टवेयर है जो स्मार्टफोन में हार्डवेयर और एप्लिकेशन्स के बीच सेतु के रूप में काम करता है। यदि इस बुनियादी सॉफ्टवेयर में ही खामी हो, तो फोन में मौजूद सारी जानकारी खतरे में पड़ सकती है।
आजतक की रिपोर्ट के अनुसार, CERT-In ने 4 नवंबर 2026 को एक क्रिटिकल वल्नरेबिलिटी नोट (CIVN-2026-0536) जारी किया है। वल्नरेबिलिटी (vulnerability) यानी सॉफ्टवेयर की बनावट या उसके काम करने के तरीके में मौजूद वह कमी, जिसका फायदा उठाया जा सकता है। एजेंसी ने बताया है कि एंड्रॉइड 14, 15, 16 और लेटेस्ट एंड्रॉइड 17 पर चलने वाले स्मार्टफोन्स इस खतरे की जद में हैं। ये कमियां एंड्रॉइड के फ्रेमवर्क और सिस्टम कंपोनेंट्स में पाई गई हैं, जो फोन के बुनियादी काम संभालते हैं। हैकर्स इन कमियों का इस्तेमाल करके यूजर को धोखा दे सकते हैं, फर्जी लिंक्स पर क्लिक करवा सकते हैं या चुपचाप मैलवेयर (malware) डाउनलोड करवा सकते हैं, जिससे आखिरकार बैंक खाते खाली होने का खतरा रहता है।
एंड्रॉइड के इस सफर और इसकी सुरक्षा व्यवस्था को समझने के लिए हमें इसके इतिहास पर नजर डालना जरूरी है। विकिपीडिया के आंकड़ों के मुताबिक, एंड्रॉइड इंक. की स्थापना 2003 में एंडी रुबिन और उनके साथियों द्वारा की गई थी। शुरुआत में वे डिजिटल कैमरों के लिए ऑपरेटिंग सिस्टम बनाना चाहते थे, लेकिन बाद में उन्होंने स्मार्टफोन पर ध्यान केंद्रित किया। 2005 में गूगल (Google) ने इस कंपनी को लगभग $50 मिलियन में खरीद लिया था। 2008 में पहला कमर्शियल एंड्रॉइड फोन HTC Dream लॉन्च हुआ था। आज एंड्रॉइड दुनिया की सबसे लोकप्रिय ऑपरेटिंग सिस्टम है, जिसके 4 अरब से अधिक यूजर्स हैं और यह वैश्विक बाजार में 45% हिस्सेदारी रखती है।
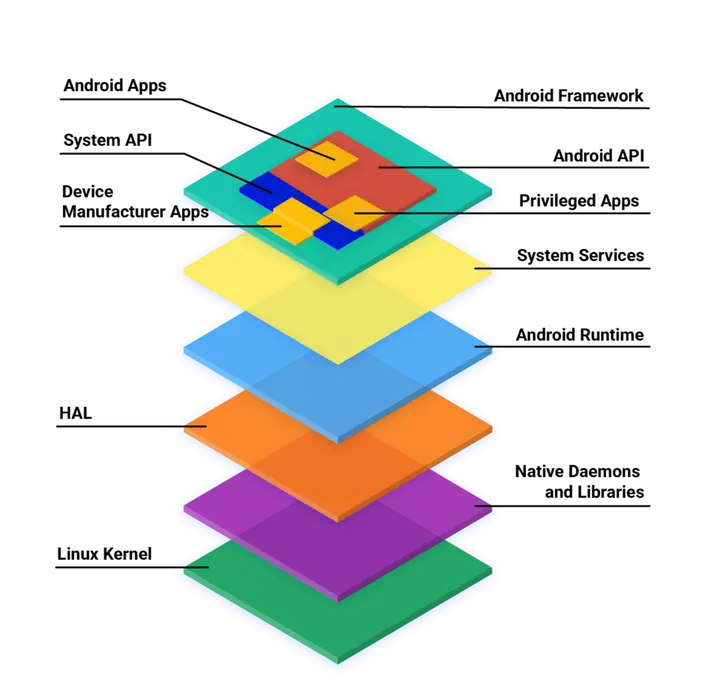
एंड्रॉइड की लोकप्रियता ही इसे हैकर्स के लिए मुख्य निशाना बनाती है। एंड्रॉइड एक ओपन सोर्स प्रोजेक्ट (AOSP) पर आधारित है, जिसका मतलब है कि इसका मूल कोड कोई भी देख सकता है और उसमें बदलाव कर सकता है। हालांकि, ज्यादातर फोन गूगल के प्रोप्राइटरी वर्ज़न पर चलते हैं जिसमें गूगल प्ले सर्विसेज शामिल होती हैं। एंड्रॉइड का आर्किटेक्चर (architecture) यानी इसकी आंतरिक संरचना कई स्तरों में बंटी होती है। सबसे नीचे लिनक्स कर्नल (Linux kernel) होता है, जो हार्डवेयर से सीधा संपर्क करता है। उसके ऊपर लाइब्रेरी और रनटाइम होते हैं, और सबसे ऊपर एप्लीकेशन फ्रेमवर्क होता है। CERT-In की चेतावनी के मुताबिक, इसी फ्रेमवर्क स्तर पर खामियां पैदा हुई हैं।
- सेटिंग्स खोलेंअपने स्मार्टफोन के मुख्य सेटिंग्स (Settings) मेनू में जाएं।
- सिस्टम अपडेट ढूंढें'सिस्टम' या 'सॉफ्टवेयर अपडेट' (Software Update) विभाग पर क्लिक करें।
- अपडेट चेक करें'चेक फॉर अपडेट' बटन दबाएं ताकि फोन नए सुरक्षा पैच ढूंढ सके।
- डाउनलोड और इंस्टॉलयदि अपडेट उपलब्ध हो, तो उसे डाउनलोड करें और फोन रिस्टार्ट करके इंस्टॉल करें।
साइबर सुरक्षा के क्षेत्र में 'थ्रेट एक्टर' (threat actor) वह व्यक्ति या संस्था है जो सुरक्षा की कमियों का उपयोग करके नुकसान पहुँचाता है। ये हमलावर विभिन्न प्रकार के मैलवेयर का उपयोग करते हैं। मैलवेयर एक ऐसा प्रोग्राम है जिसे कंप्यूटर या फोन को नुकसान पहुँचाने के लिए ही लिखा गया होता है। इसमें वायरस (virus), वॉर्म्स (worms) और ट्रोजन हॉर्स (Trojan horse) शामिल हैं। ट्रोजन हॉर्स ऐसे प्रोग्राम हैं जो देखने में उपयोगी लगते हैं लेकिन अंदर से नुकसानदायक होते हैं। एक बार इंस्टॉल होने के बाद, यह फोन में बैकडोर (backdoor) बना सकता है, जो हैकर को फोन का रिमोट एक्सेस देता है।
| जोखिम का प्रकार | यह कैसे काम करता है? | मुख्य असर |
|---|---|---|
| मालवेयर (Malware) | नुकसानदायक सॉफ्टवेयर कोड | डेटा चोरी या सिस्टम बिगाड़ |
| रैंसमवेयर (Ransomware) | फाइलों को एन्क्रिप्ट (लॉक) करना | डेटा वापस देने के लिए पैसों की मांग |
| स्पायवेर (Spyware) | गुप्त रूप से जानकारी एकत्रित करना | पासवर्ड और बैंकिंग विवरण की चोरी |
| फिशिंग (Phishing) | नकली लिंक्स या मैसेज भेजना | यूज़र को चकमा देकर लॉगिन विवरण प्राप्त करना |
दूसरा एक खतरनाक प्रकार स्पाईवेयर (spyware) है, जो यूजर की जानकारी के बिना डेटा चोरी करता है। इसमें कीलॉगर्स (keyloggers) शामिल हैं, जो आप कीबोर्ड पर जो भी टाइप करते हैं वह सब कुछ रिकॉर्ड कर लेते हैं। इस तरह हैकर्स आपके यूजरनेम, पासवर्ड और क्रेडिट कार्ड नंबर प्राप्त कर सकते हैं। इसके अलावा, रैनसमवेयर (ransomware) भी एक बड़ा खतरा है, जिसमें हैकर्स आपकी फाइलों को लॉक कर देते हैं और उसे खोलने के लिए पैसे (विशेष रूप से क्रिप्टोकरेंसी में) मांगते हैं। CERT-In की एडवाइजरी के अनुसार, मौजूदा एंड्रॉइड कमियाँ इस तरह के हमलों को आसान बना सकती हैं।
गूगल ने इस खतरे को पहचानकर २ नवंबर २०२६ के दिन एंड्रॉइड सिक्योरिटी बुलेटिन में इन कमियों का विवरण साझा किया था और इसे सुधारने के लिए सिक्योरिटी पैच (security patch) भी जारी किए हैं। सिक्योरिटी पैच सॉफ्टवेयर का एक छोटा टुकड़ा है जो पिछली कमियों को 'ठीक' करने का काम करता है। यदि आपके फोन में सिस्टम अपडेट उपलब्ध है, तो इसका मतलब है कि कंपनी ने इन सुरक्षा कमियों को दूर करने के लिए समाधान भेज दिया है। यूजर्स को बिना देर किए यह अपडेट इंस्टॉल कर लेना चाहिए।
- वल्नरेबिलिटी की खोजहैकर सॉफ्टवेयर में रहने वाली सुरक्षा खामी (Vulnerability) ढूंढ निकालते हैं।
- एक्सप्लॉइट बनानाउस खामी का उपयोग करने के लिए एक खास प्रोग्राम या लिंक तैयार किया जाता है।
- यूज़र तक पहुंचमैसेज, ईमेल या नकली ऐप द्वारा यह लिंक यूज़र के फोन तक पहुंचाई जाती है।
- नियंत्रण प्राप्त करनाएक बार क्लिक होने के बाद, मालवेयर फोन में इंस्टॉल होकर हैकर को डेटा भेजना शुरू करता है।
भारतीय यूजर्स के लिए यह चेतावनी अधिक महत्वपूर्ण है क्योंकि भारत में एंड्रॉइड फोन का उपयोग बहुत अधिक है। कई यूजर्स पुराने वर्जन पर चलने वाले फोन इस्तेमाल करते हैं या सिक्योरिटी अपडेट्स की अनदेखी करते हैं। CERT-In ने स्पष्ट किया है कि यदि आप एंड्रॉइड १४ या उससे ऊपर के वर्जन का उपयोग कर रहे हैं, तो आपको तुरंत सेटिंग्ज़ में जाकर 'सिस्टम अपडेट' चेक करना चाहिए। इस प्रक्रिया में फोन इंटरनेट से नया सॉफ्टवेयर डाउनलोड करता है और फोन को रीस्टार्ट करके सुरक्षा कवच मजबूत बनाता है।

साइबर हमले केवल मैलवेयर तक सीमित नहीं हैं। 'मैन-इन-द-मिडिल' (Man-in-the-middle) ऐसे हमले हैं जिनमें हैकर दो पक्षों के बीच के संवाद को बीच से रोकते हैं या उसमें फेरबदल करते हैं। उदाहरण के लिए, यदि आप किसी असुरक्षित सार्वजनिक वाई-फाई (Wi-Fi) का उपयोग कर रहे हों, तो हैकर आपके फोन और बैंक की वेबसाइट के बीच के डेटा को देख सकता है। इसीलिए हमेशा सुरक्षित नेटवर्क का उपयोग करने और अनजान लिंक्स पर क्लिक न करने की सलाह दी जाती है। एंड्रॉइड के प्रत्येक नए संस्करण में सुरक्षा के नए स्तर जोड़े जाते हैं, लेकिन हैकर्स भी लगातार नई कमियाँ तलाशते रहते हैं।
एंड्रॉइड के इतिहास में संस्करण के नाम मिठाइयों पर आधारित रखने की परंपरा थी, जैसे कपकेक, डोनट, और किटकैट। हालांकि, एंड्रॉइड १० से गूगल ने यह परंपरा बंद कर दी और केवल नंबरों का उपयोग शुरू किया। इस बदलाव के पीछे का कारण इसे वैश्विक स्तर पर अधिक समावेशी बनाना था। आज जब हम एंड्रॉइड १७ तक पहुँच चुके हैं, तब सुरक्षा सबसे बड़ी चुनौती बनती जा रही है। CERT-In जैसी संस्थाएं लगातार मॉनिटरिंग करके यूजर्स को जागरूक रखने का काम करती हैं, लेकिन अंतिम सुरक्षा यूजर के अपने हाथ में है। सॉफ्टवेयर अपडेट रखना केवल नए फीचर्स पाने के लिए नहीं है, बल्कि आपके डिजिटल जीवन को सुरक्षित रखने की एक अनिवार्यता है।