એન્ડ્રોઇડ સ્માર્ટફોન પર હેકિંગનું મોટું સંકટ: CERT-In ની ચેતવણી અને સુરક્ષિત રહેવાની સંપૂર્ણ સમજ
ભારતની સાયબર સુરક્ષા એજન્સીએ કરોડો એન્ડ્રોઇડ યુઝર્સ માટે ગંભીર ચેતવણી જાહેર કરી છે, જેમાં ઓપરેટિંગ સિસ્ટમની ખામીઓનો ફાયદો ઉઠાવી હેકર્સ બેંક ખાતા ખાલી કરી શકે છે.
ભારત સરકારની મુખ્ય સાયબર સુરક્ષા એજન્સી, ભારતીય કમ્પ્યુટર ઇમરજન્સી રિસ્પોન્સ ટીમ (CERT-In) એ દેશભરના લાખો એન્ડ્રોઇડ સ્માર્ટફોન યુઝર્સ માટે એક અત્યંત ગંભીર સુરક્ષા એલર્ટ જાહેર કર્યું છે. આ ચેતવણી મુજબ, એન્ડ્રોઇડ ઓપરેટિંગ સિસ્ટમ (operating system) માં કેટલીક એવી ખામીઓ જોવા મળી છે જેનો ઉપયોગ કરીને સાયબર ગુનેગારો તમારા ફોન પર સંપૂર્ણ નિયંત્રણ મેળવી શકે છે. ઓપરેટિંગ સિસ્ટમ એ સ્માર્ટફોનનો એ મુખ્ય સોફ્ટવેર છે જે હાર્ડવેર અને એપ્લિકેશન્સ વચ્ચે સેતુ તરીકે કામ કરે છે. જો આ પાયાના સોફ્ટવેરમાં જ ખામી હોય, તો ફોનમાં રહેલી તમામ માહિતી જોખમમાં મુકાઈ શકે છે.
આજતકના અહેવાલ મુજબ, CERT-In એ ૪ નવેમ્બર ૨૦૨૬ ના રોજ એક ક્રિટિકલ વલ્નરેબિલિટી નોટ (CIVN-2026-0536) જાહેર કરી છે. વલ્નરેબિલિટી (vulnerability) એટલે સોફ્ટવેરની રચના અથવા તેના કામ કરવાની પદ્ધતિમાં રહેલી એવી ખામી, જેનો ગેરફાયદો ઉઠાવી શકાય છે. એજન્સીએ જણાવ્યું છે કે એન્ડ્રોઇડ ૧૪, ૧૫, ૧૬ અને લેટેસ્ટ એન્ડ્રોઇડ ૧૭ પર ચાલતા સ્માર્ટફોન્સ આ જોખમ હેઠળ છે. આ ખામીઓ એન્ડ્રોઇડના ફ્રેમવર્ક અને સિસ્ટમ કમ્પોનન્ટ્સમાં જોવા મળી છે, જે ફોનના પાયાના કાર્યો સંભાળે છે. હેકર્સ આ ખામીઓનો ઉપયોગ કરીને યુઝરને છેતરી શકે છે, નકલી લિંક્સ પર ક્લિક કરાવી શકે છે અથવા ગુપ્ત રીતે માલવેર (malware) ડાઉનલોડ કરાવી શકે છે, જેનાથી છેવટે બેંક ખાતા ખાલી થવાનું જોખમ રહેલું છે.
એન્ડ્રોઇડની આ સફર અને તેની સુરક્ષા વ્યવસ્થાને સમજવા માટે આપણે તેના ઇતિહાસ પર નજર નાખવી જરૂરી છે. વિકિપીડિયાના ડેટા મુજબ, એન્ડ્રોઇડ ઇન્ક. ની સ્થાપના ૨૦૦૩ માં એન્ડી રુબિન અને તેમના સાથીઓ દ્વારા કરવામાં આવી હતી. શરૂઆતમાં તેઓ ડિજિટલ કેમેરા માટે ઓપરેટિંગ સિસ્ટમ બનાવવા માંગતા હતા, પરંતુ બાદમાં તેમણે સ્માર્ટફોન તરફ ધ્યાન કેન્દ્રિત કર્યું. ૨૦૦૫ માં ગૂગલે (Google) આ કંપનીને અંદાજે $૫૦ મિલિયનમાં ખરીદી લીધી હતી. ૨૦૦૮ માં પ્રથમ વ્યાવસાયિક એન્ડ્રોઇડ ફોન HTC Dream લોન્ચ થયો હતો. આજે એન્ડ્રોઇડ વિશ્વની સૌથી લોકપ્રિય ઓપરેટિંગ સિસ્ટમ છે, જેના ૪ અબજથી વધુ યુઝર્સ છે અને તે વૈશ્વિક બજારમાં ૪૫% હિસ્સો ધરાવે છે.
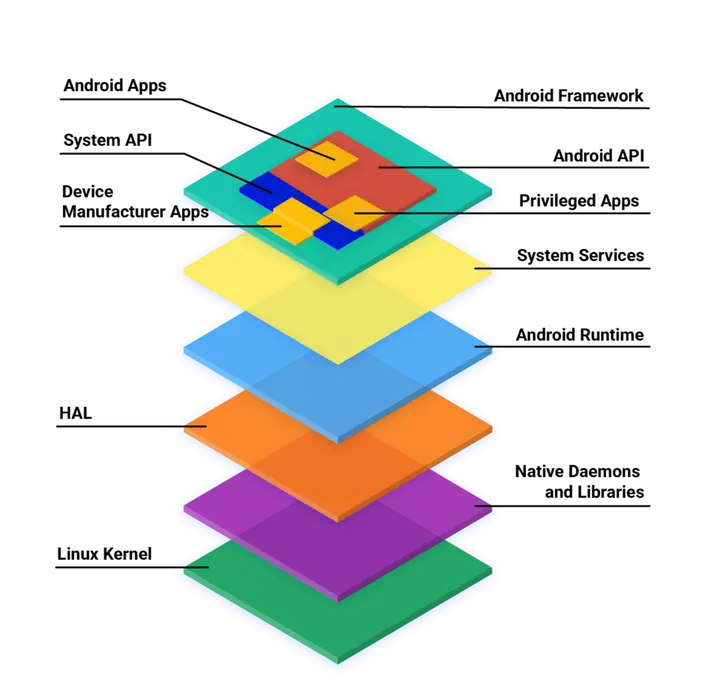
એન્ડ્રોઇડની લોકપ્રિયતા જ તેને હેકર્સ માટે મુખ્ય લક્ષ્ય બનાવે છે. એન્ડ્રોઇડ એક ઓપન સોર્સ પ્રોજેક્ટ (AOSP) પર આધારિત છે, જેનો અર્થ છે કે તેનો મૂળ કોડ કોઈપણ જોઈ શકે છે અને તેમાં ફેરફાર કરી શકે છે. જોકે, મોટાભાગના ફોન ગૂગલના પ્રોપ્રાઇટરી વર્ઝન પર ચાલે છે જેમાં ગૂગલ પ્લે સર્વિસીસનો સમાવેશ થાય છે. એન્ડ્રોઇડની આર્કિટેક્ચર (architecture) એટલે કે તેની આંતરિક રચના અનેક સ્તરોમાં વહેંચાયેલી હોય છે. સૌથી નીચે લિનક્સ કર્નલ (Linux kernel) હોય છે, જે હાર્ડવેર સાથે સીધો સંપર્ક કરે છે. તેની ઉપર લાઇબ્રેરીઓ અને રનટાઇમ હોય છે, અને સૌથી ઉપર એપ્લિકેશન ફ્રેમવર્ક હોય છે. CERT-In ની ચેતવણી મુજબ, આ ફ્રેમવર્ક સ્તરે જ ખામીઓ સર્જાઈ છે.
- સેટિંગ્સ ખોલોતમારા સ્માર્ટફોનના મુખ્ય સેટિંગ્સ (Settings) મેનૂમાં જાઓ.
- સિસ્ટમ અપડેટ શોધો'સિસ્ટમ' અથવા 'સોફ્ટવેર અપડેટ' (Software Update) વિભાગ પર ક્લિક કરો.
- અપડેટ ચેક કરો'ચેક ફોર અપડેટ' બટન દબાવો જેથી ફોન નવા સુરક્ષા પેચ શોધી શકે.
- ડાઉનલોડ અને ઇન્સ્ટોલજો અપડેટ ઉપલબ્ધ હોય, તો તેને ડાઉનલોડ કરો અને ફોન રિસ્ટાર્ટ કરીને ઇન્સ્ટોલ કરો.
સાયબર સુરક્ષાના ક્ષેત્રમાં 'થ્રેટ એક્ટર' (threat actor) એ વ્યક્તિ કે સંસ્થા છે જે સુરક્ષાની ખામીઓનો ઉપયોગ કરીને નુકસાન પહોંચાડે છે. આ હુમલાખોરો વિવિધ પ્રકારના માલવેરનો ઉપયોગ કરે છે. માલવેર એ એક એવો પ્રોગ્રામ છે જે કમ્પ્યુટર કે ફોનને નુકસાન પહોંચાડવા માટે જ લખવામાં આવ્યો હોય છે. તેમાં વાયરસ (virus), વોર્મ્સ (worms) અને ટ્રોજન હોર્સ (Trojan horse) નો સમાવેશ થાય છે. ટ્રોજન હોર્સ એવા પ્રોગ્રામ છે જે દેખાવમાં ઉપયોગી લાગે છે પરંતુ અંદરથી નુકસાનકારક હોય છે. એકવાર ઇન્સ્ટોલ થયા પછી, તે ફોનમાં બેકડોર (backdoor) બનાવી શકે છે, જે હેકરને ફોનનો રિમોટ એક્સેસ આપે છે.
| જોખમનો પ્રકાર | તે કેવી રીતે કામ કરે છે? | મુખ્ય અસર |
|---|---|---|
| માલવેર (Malware) | નુકસાનકારક સોફ્ટવેર કોડ | ડેટા ચોરી અથવા સિસ્ટમ બગાડ |
| રેન્સમવેર (Ransomware) | ફાઇલોને એન્ક્રિપ્ટ (લોક) કરવી | ડેટા પાછો આપવા માટે નાણાંની માંગ |
| સ્પાયવેર (Spyware) | ગુપ્ત રીતે માહિતી એકઠી કરવી | પાસવર્ડ અને બેંકિંગ વિગતોની ચોરી |
| ફિશિંગ (Phishing) | નકલી લિંક્સ કે મેસેજ મોકલવા | યુઝરને છેતરીને લોગિન વિગતો મેળવવી |
બીજો એક ખતરનાક પ્રકાર સ્પાયવેર (spyware) છે, જે યુઝરની જાણ બહાર માહિતી ચોરી કરે છે. તેમાં કીલોગર્સ (keyloggers) નો સમાવેશ થાય છે, જે તમે કીબોર્ડ પર જે પણ ટાઈપ કરો તે બધું જ રેકોર્ડ કરી લે છે. આ રીતે હેકર્સ તમારા યુઝરનેમ, પાસવર્ડ અને ક્રેડિટ કાર્ડ નંબર મેળવી શકે છે. આ ઉપરાંત, રેન્સમવેર (ransomware) પણ એક મોટું જોખમ છે, જેમાં હેકર્સ તમારી ફાઇલોને લોક કરી દે છે અને તેને ખોલવા માટે પૈસા (ખાસ કરીને ક્રિપ્ટોકરન્સીમાં) માંગે છે. CERT-In ની એડવાઈઝરી મુજબ, હાલની એન્ડ્રોઇડ ખામીઓ આ પ્રકારના હુમલાઓને સરળ બનાવી શકે છે.
ગૂગલે આ જોખમને ઓળખીને ૨ નવેમ્બર ૨૦૨૬ ના રોજ એન્ડ્રોઇડ સિક્યોરિટી બુલેટિનમાં આ ખામીઓની વિગતો શેર કરી હતી અને તેને સુધારવા માટે સિક્યોરિટી પેચ (security patch) પણ જાહેર કર્યા છે. સિક્યોરિટી પેચ એ સોફ્ટવેરનો એક નાનો ટુકડો છે જે અગાઉની ખામીઓને 'સાંધવાનું' કામ કરે છે. જો તમારા ફોનમાં સિસ્ટમ અપડેટ ઉપલબ્ધ હોય, તો તેનો અર્થ એ છે કે કંપનીએ આ સુરક્ષા ખામીઓને દૂર કરવા માટેનો ઉકેલ મોકલી આપ્યો છે. યુઝર્સે વિલંબ કર્યા વગર આ અપડેટ ઇન્સ્ટોલ કરી લેવું જોઈએ.
- વલ્નરેબિલિટીની શોધહેકર્સ સોફ્ટવેરમાં રહેલી સુરક્ષા ખામી (Vulnerability) શોધી કાઢે છે.
- એક્સપ્લોઇટ બનાવવોતે ખામીનો ઉપયોગ કરવા માટે એક ખાસ પ્રોગ્રામ અથવા લિંક તૈયાર કરવામાં આવે છે.
- યુઝર સુધી પહોંચમેસેજ, ઇમેઇલ અથવા નકલી એપ દ્વારા આ લિંક યુઝરના ફોન સુધી પહોંચાડાય છે.
- નિયંત્રણ મેળવવુંએકવાર ક્લિક થયા પછી, માલવેર ફોનમાં ઇન્સ્ટોલ થઈને હેકરને ડેટા મોકલવાનું શરૂ કરે છે.
ભારતીય યુઝર્સ માટે આ ચેતવણી વધુ મહત્વની છે કારણ કે ભારતમાં એન્ડ્રોઇડ ફોનનો વપરાશ ખૂબ જ વધારે છે. ઘણા યુઝર્સ જૂના વર્ઝન પર ચાલતા ફોન વાપરે છે અથવા સિક્યોરિટી અપડેટ્સને અવગણે છે. CERT-In એ સ્પષ્ટ કર્યું છે કે જો તમે એન્ડ્રોઇડ ૧૪ કે તેનાથી ઉપરના વર્ઝનનો ઉપયોગ કરી રહ્યા છો, તો તમારે તાત્કાલિક સેટિંગ્સમાં જઈને 'સિસ્ટમ અપડેટ' ચેક કરવું જોઈએ. આ પ્રક્રિયામાં ફોન ઇન્ટરનેટ પરથી નવો સોફ્ટવેર ડાઉનલોડ કરે છે અને ફોનને રિસ્ટાર્ટ કરીને સુરક્ષા કવચ મજબૂત બનાવે છે.

સાયબર હુમલાઓ માત્ર માલવેર પૂરતા મર્યાદિત નથી. 'મેન-ઇન-ધ-મિડલ' (Man-in-the-middle) એવા હુમલા છે જેમાં હેકર બે પક્ષો વચ્ચેના સંવાદને વચ્ચેથી અટકાવે છે અથવા તેમાં ફેરફાર કરે છે. ઉદાહરણ તરીકે, જો તમે કોઈ અસુરક્ષિત સાર્વજનિક વાઇ-ફાઇ (Wi-Fi) નો ઉપયોગ કરી રહ્યા હોવ, તો હેકર તમારા ફોન અને બેંકની વેબસાઇટ વચ્ચેના ડેટાને જોઈ શકે છે. આથી જ હંમેશા સુરક્ષિત નેટવર્કનો ઉપયોગ કરવાની અને અજાણી લિંક્સ પર ક્લિક ન કરવાની સલાહ આપવામાં આવે છે. એન્ડ્રોઇડના દરેક નવા વર્ઝનમાં સુરક્ષાના નવા સ્તરો ઉમેરવામાં આવે છે, પરંતુ હેકર્સ પણ સતત નવી ખામીઓ શોધતા રહે છે.
એન્ડ્રોઇડના ઇતિહાસમાં વર્ઝનના નામ મીઠાઈઓ પરથી રાખવાની પરંપરા હતી, જેમ કે કપકેક, ડોનટ, અને કિટકેટ. જોકે, એન્ડ્રોઇડ ૧૦ થી ગૂગલે આ પરંપરા બંધ કરી અને માત્ર નંબરોનો ઉપયોગ શરૂ કર્યો. આ ફેરફાર પાછળનું કારણ તેને વૈશ્વિક સ્તરે વધુ સમાવેશી બનાવવાનું હતું. આજે જ્યારે આપણે એન્ડ્રોઇડ ૧૭ સુધી પહોંચ્યા છીએ, ત્યારે સુરક્ષા એ સૌથી મોટો પડકાર બની રહ્યો છે. CERT-In જેવી સંસ્થાઓ સતત મોનિટરિંગ કરીને યુઝર્સને જાગૃત રાખવાનું કામ કરે છે, પરંતુ અંતિમ સુરક્ષા યુઝરના પોતાના હાથમાં છે. સોફ્ટવેર અપડેટ રાખવું એ માત્ર નવા ફીચર્સ મેળવવા માટે નથી, પરંતુ તમારા ડિજિટલ જીવનને સુરક્ષિત રાખવા માટેની અનિવાર્યતા છે.