टीवी के सेट-टॉप बॉक्स में छिपा बैकडोर: 13 लाख उपकरण कैसे बने साइबर सेना के गुलाम
गूगल के अपने हार्डवेयर पार्टनर ने एंड्रॉइड सेट-टॉप बॉक्स में गुप्त मैलवेयर डालकर वैश्विक बॉटनेट खड़ा किया, जिसका पर्दाफाश होने से टेक जगत स्तब्ध है।

घर के लिविंग रूम में घुसा अदृश्य जासूस
आज के स्मार्ट युग में हमारे घरों में टेलीविजन केवल मनोरंजन का माध्यम नहीं रहा है, बल्कि इंटरनेट से जुड़ा एक पूर्ण कंप्यूटर बन गया है। टीवी स्क्रीन पर यूट्यूब या ओटीटी स्ट्रीमिंग प्रदान करने वाले सस्ते एंड्रॉइड सेट-टॉप बॉक्स (set-top box) करोड़ों घरों में पहुँच चुके हैं। लेकिन हाल ही में टेक्नोलॉजी दिग्गज Google द्वारा की गई एक अत्यंत गंभीर घोषणा ने पूरी दुनिया की साइबर सुरक्षा व्यवस्था को हिलाकर रख दिया है। कंपनी के अपने एक अधिकृत हार्डवेयर पार्टनर ने उत्पादन स्तर पर ही 13 लाख से अधिक उपकरणों में गुप्त द्वार यानी बैकडोर (backdoor) बनाकर उन्हें साइबर अपराधियों की सेना में बदल दिया था।
यह कोई सामान्य हैकिंग या सॉफ्टवेयर बग का मामला नहीं था, बल्कि फैक्ट्री के अंदर जानबूझकर किया गया एक सुनियोजित घोटाला था। The Verge की एक विस्तृत रिपोर्ट के अनुसार, चीन के शेनझेन शहर में स्थित Videostrong Technology Co. नामक कंपनी ने खुद बनाए गए डिवाइसों में यह दूषित कोड स्थापित किया था। गूगल ने इस खुलासे के बाद तुरंत निर्माता के खिलाफ कड़े कदम उठाए हैं और आधिकारिक एंड्रॉइड साझेदारी से उसे हमेशा के लिए बाहर कर दिया है। आम आदमी जिसे टीवी देखने का डिब्बा मानता है, वह साइबर माफियाओं के लिए अवैध धन कमाने का शक्तिशाली साधन बन गया था।

बॉटनेट क्या है और यह कैसे काम करता है?
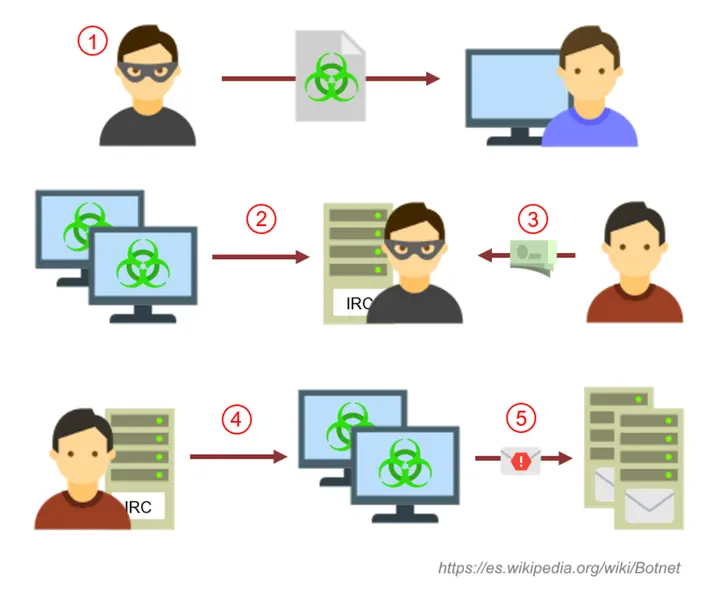
इस पूरे षड्यंत्र को समझने के लिए 'बॉटनेट' (botnet) की संकल्पना समझना अनिवार्य है। बॉटनेट 'रोबोट' और 'नेटवर्क' शब्दों के मेल से बना शब्द है, जो इंटरनेट से जुड़े ऐसे उपकरणों का समूह है जिन पर किसी तीसरे पक्ष ने अवैध नियंत्रण प्राप्त कर लिया हो। कंप्यूटर विज्ञान की भाषा में ऐसे बंधक बने उपकरणों को 'ज़ोंबी कंप्यूटर' (zombie computer) कहा जाता है। घर के मालिक को टीवी स्क्रीन पर सब कुछ सामान्य दिखाई देता है, लेकिन बैकग्राउंड में वह उपकरण दुनिया के किसी कोने में बैठे साइबर अपराधी के आदेशों का पालन कर रहा होता है।
किसी भी बॉटनेट के संचालन के लिए एक केंद्रीय व्यवस्था होती है जिसे कमांड एंड कंट्रोल (Command and Control या C2) सर्वर कहा जाता है। इस पूरे नेटवर्क को चलाने वाला मुख्य सूत्रधार 'बॉट हर्डर' (bot herder) के रूप में जाना जाता है, जो अपने गुप्त सर्वर से हजारों या लाखों उपकरणों को एक साथ आदेश भेजता है। सामान्यतः साइबर हमलावर फिशिंग ईमेल या वायरस के माध्यम से कंप्यूटर में घुसपैठ करते हैं। लेकिन इस मामले में सबसे भयानक बात यह थी कि ग्राहक ने कोई गलती नहीं की थी; उपकरण बना उसी क्षण उसमें मालवेयर (malware: दूषित सॉफ्टवेयर) रोपित कर दिया गया था।
- फैक्ट्री लेवल इंप्लांटचीन की निर्माता कंपनी उपकरण के मूल सॉफ्टवेयर फर्मवेयर में ही गुप्त बैकडोर कोड डालती है।
- प्रथम बूट और छिपा हुआ संचारग्राहक जब उपकरण घर में चालू करता है तब वह 'ऑब्फस्केशन' पद्धति से मालवेयर डाउनलोड करता है।
- C2 सर्वर के साथ जुड़ावदूषित सेट-टॉप बॉक्स अपराधियों के कमांड एंड कंट्रोल सर्वर के साथ संपर्क स्थापित करता है।
- अवैध गतिविधियों का संचालनउपकरण विज्ञापन धोखाधड़ी, प्रॉक्सी नेटवर्क और डेटा चोरी के लिए शांतिपूर्वक काम करने लगता है।
Videostrong का घोटाला: फैक्ट्री से ही मालवेयर का रोपण
गूगल की जांच में सामने आए विवरण दर्शाते हैं कि शेनझेन स्थित Videostrong कंपनी ने अत्यंत चतुराईपूर्वक पूरी व्यवस्था तैयार की थी। कंपनी ने अपने उपकरणों में ऑब्फस्केशन (obfuscation: कोड छिपाने या अस्पष्ट बनाने की जटिल तकनीक) का उपयोग किया था। जब कोई ग्राहक नया सेट-टॉप बॉक्स खरीदकर अपने घर में पहली बार बिजली और वाई-फाई से जोड़कर चालू करता, तभी यह गुप्त कोड सक्रिय हो जाता था। वह गुप्त रूप से बाहरी सर्वर के साथ संपर्क स्थापित करता और अतिरिक्त मालवेयर मॉड्यूल डाउनलोड कर लेता था।
गूगल के अनुसार, यह बैकडोर और बॉटनेट कोई दुर्घटना नहीं थी, बल्कि आर्थिक लाभ के लिए जानबूझकर विकसित की गई थी। Videostrong इस बैकडोर का एक्सेस अंडरवर्ल्ड साइबर अपराधियों को किराए पर देती थी और उनके दूषित मॉड्यूल यूजर्स के डिवाइस पर लोड करती थी। इन मॉड्यूल्स का उपयोग मुख्य रूप से तीन अवैध गतिविधियों के लिए होता था: विज्ञापन धोखाधड़ी (ad fraud), डेटा चोरी (data exfiltration), और उपकरण को रेजिडेंशियल प्रॉक्सी नेटवर्क (residential proxy network) में जोड़कर अनधिकृत नेटवर्क ट्रैफ़िक गुजारना।
લાખ ઉપકરણો
विज्ञापन धोखाधड़ी और रेजिडेंशियल प्रॉक्सी का खेल
इस बॉटनेट द्वारा की जाने वाली विज्ञापन धोखाधड़ी अरबों डॉलर के डिजिटल एडवरटाइजिंग उद्योग को सीधा चूना लगाती है। टीवी स्क्रीन बंद हो या उपयोगकर्ता केवल कोई साधारण चैनल देख रहा हो, तब भी सेट-टॉप बॉक्स पृष्ठभूमि में अदृश्य वेब ब्राउज़र खोलकर हज़ारों ऑनलाइन विज्ञापनों पर स्वचालित रूप से क्लिक करता रहता था। विज्ञापनदाता कंपनियों को ऐसा लगता कि कोई वास्तविक ग्राहक उनकी प्रोडक्ट देख रहा है, और उसका पैसा इन अपराधियों की जेब में चला जाता था।
दूसरी ओर, रेजिडेंशियल प्रॉक्सी नेटवर्क सामान्य इंटरनेट उपयोगकर्ताओं के लिए सीधा खतरा है। साइबर अपराधी जब अपने स्वयं के कंप्यूटर से हैकिंग, स्पैमिंग या डार्क वेब पर गैरकानूनी काम करते हैं, तब उनका मूल आईपी एड्रेस पकड़े जाने का डर रहता है। इसलिए वे आपके घर के टीवी सेट-टॉप बॉक्स का प्रॉक्सी के रूप में उपयोग करते हैं। परिणामस्वरूप, साइबर क्राइम कोई विदेशी हैकर करता है, लेकिन जांच एजेंसियों के रिकॉर्ड में आपके घर का इंटरनेट कनेक्शन और आपका आईपी पता अपराध के लिए इस्तेमाल हुआ दिखाई देता है।
| पहलू | विवरण |
|---|---|
| जिम्मेदार निर्माता | Videostrong Technology Co. (शेनझेन, चीन) |
| प्रभावित उपकरणों की श्रेणी | Android TV सेट-टॉप बॉक्स, टेलीहेल्थ, कराओके, डिजिटल साइनेज |
| मुख्य आपराधिक उद्देश्य | विज्ञापन धोखाधड़ी (Ad fraud), रेजिडेंशियल प्रॉक्सी, डेटा चोरी |
| प्रत्यक्ष प्रभावित उपकरण | 13 लाख (1.3 million) |
| गूगल द्वारा लिए गए कदम | पार्टनरशिप रद्द, सर्टिफिकेशन पर प्रतिबंध, C2 डोमेन्स ब्लॉक |
केवल सेट-टॉप बॉक्स नहीं, अन्य स्मार्ट उपकरण भी शिकार बने
गूगल की जांच में यह भी सामने आया कि यह धोखाधड़ी केवल किसी एक ब्रांड या मॉडल तक सीमित नहीं थी। यह दूषित सॉफ़्टवेयर वर्षों तक अनेक अलग-अलग ब्रांड्स और मॉडल्स में सीधे प्लांट किया गया था। अधिकांश उपकरण एंड्रॉइड टीवी सेट-टॉप बॉक्स थे, लेकिन यह इन्फेक्शन अन्य कई आईओटी (IoT: इंटरनेट ऑफ थिंग्स) उपकरणों में भी फैला हुआ था। जिसमें अस्पतालों और घरों में उपयोग होने वाले टेलीहेल्थ उपकरण (telehealth devices), मनोरंजन के लिए कराओके मशीन और मॉल या सार्वजनिक स्थानों पर लगे डिजिटल साइनेज बोर्ड शामिल थे।
गूगल ने इस पूरे रैकेट पर कड़ी कार्रवाई करते हुए XCPE नामक इस संक्रमित नेटवर्क के मुख्य कमांड एंड कंट्रोल (C2) डोमेन को ध्वस्त कर दिया। कंपनी के आकलन के अनुसार, इन अपराधी सिंडिकेट्स के पास न केवल ये सेट-टॉप बॉक्स, बल्कि वितरण के अन्य विविध माध्यम भी थे। गूगल द्वारा C2 डोमेन बंद करते ही इन अपराधियों के नियंत्रण में रहे कम से कम 1 करोड़ (10 million) से अधिक अन्य संक्रमित उपकरणों का संपर्क कट गया।
एंड्रॉइड इकोसिस्टम और प्रमाणीकरण की चुनौती
यह पूरी घटना एंड्रॉइड ऑपरेटिंग सिस्टम की खुली प्रकृति और उसकी खामियों पर भी प्रकाश डालती है। गूगल द्वारा विकसित एंड्रॉइड दुनिया की सबसे लोकप्रिय ऑपरेटिंग सिस्टम है, जिसके 4 अरब से अधिक उपयोगकर्ता हैं। इसका मूल ओपन-सोर्स संस्करण एंड्रॉइड ओपन सोर्स प्रोजेक्ट (AOSP) के रूप में जाना जाता है, जिसे कोई भी हार्डवेयर निर्माता मुफ्त में डाउनलोड करके उपयोग कर सकता है। हालांकि, गूगल प्ले स्टोर और गूगल सर्विसेज का उपयोग करने के लिए निर्माताओं को गूगल का आधिकारिक प्रमाणीकरण (certification) प्राप्त करना पड़ता है।
चीनी निर्माता Videostrong गूगल की मान्यता प्राप्त भागीदार थी, फिर भी उसने सिस्टम की आंखों में धूल झोंककर यह बैकडोर घुसाया था। इस घटना के बाद गूगल ने बताया है कि उसने कंपनी के साथ सभी संबंध तोड़ लिए हैं, उसे सर्टिफाइड उपकरण बनाने या सॉफ्टवेयर सप्लाई करने पर पूर्ण प्रतिबंध लगा दिया है। इसके अलावा, भविष्य में ऐसे हार्डवेयर स्तर के खतरों को रोकने के लिए सभी डिवाइस निर्माताओं के लिए समीक्षा प्रक्रिया को और अधिक सख्त बना दिया है।
सामान्य ग्राहकों के लिए सुरक्षा सबक
यह घटना भारतीय और वैश्विक ग्राहकों के लिए एक बड़ी चेतावनी के समान है। ऑनलाइन शॉपिंग प्लेटफॉर्म्स या स्थानीय इलेक्ट्रॉनिक्स बाजारों में बहुत ही कम कीमत पर अनब्रांडेड या अनजान चीनी कंपनियों के स्मार्ट टीवी बॉक्स धड़ल्ले से बिकते हैं। ग्राहक केवल सस्ते दाम और मुफ्त कंटेंट के लालच में ऐसे उपकरण खरीदकर अपने घर के वाई-फाई नेटवर्क से जोड़ देते हैं। लेकिन वास्तव में ये उपकरण आपके घर के सुरक्षित नेटवर्क में साइबर चोरों के लिए खुला दरवाजा बन जाते हैं।
टेक्नोलॉजी विशेषज्ञ पुरजोर सलाह देते हैं कि सेट-टॉप बॉक्स या स्मार्ट टीवी खरीदते समय हमेशा जानी-मानी और विश्वसनीय ब्रांड्स का ही चयन करना चाहिए जो गूगल सर्टिफाइड हों। अत्यधिक सस्ते उपकरण अक्सर उपयोगकर्ता के डेटा और बैंडविड्थ को बेचकर ही अपना मुनाफा कमाते हैं। डिजिटल क्रांति के इस युग में सुविधा जितनी बढ़ती है, साइबर सतर्कता भी उतनी ही बरतनी होगी; अन्यथा आपके लिविंग रूम में रखा उपकरण ही आपके विरुद्ध साइबर हथियार बन जाएगा।