ટીવીના સેટ-ટોપ બોક્સમાં છૂપો બેકડોર: ૧૩ લાખ ઉપકરણો કેવી રીતે બન્યા સાયબર સેનાના ગુલામ
ગૂગલના પોતાના હાર્ડવેર પાર્ટનરે એન્ડ્રોઇડ સેટ-ટોપ બોક્સમાં ગુપ્ત માલવેર ગોઠવીને વૈશ્વિક બોટનેટ ઊભું કર્યું, જેનો પર્દાફાશ થતાં ટેક જગત ચોંકી ઊઠ્યું છે.

ઘરના લિવિંગ રૂમમાં ઘૂસેલો અદૃશ્ય જાસૂસ
આજના સ્માર્ટ યુગમાં આપણા ઘરોમાં ટેલિવિઝન માત્ર મનોરંજનનું માધ્યમ રહ્યું નથી, પરંતુ ઇન્ટરનેટ સાથે જોડાયેલું એક પૂર્ણ કમ્પ્યુટર બની ગયું છે. ટીવી સ્ક્રીન પર યુટ્યુબ કે ઓટીટી સ્ટ્રીમિંગ પૂરું પાડતા સસ્તા એન્ડ્રોઇડ સેટ-ટોપ બોક્સ (set-top box) કરોડો ઘરોમાં પહોંચી ચૂક્યા છે. પરંતુ તાજેતરમાં ટેકનોલોજી જાયન્ટ Google દ્વારા કરવામાં આવેલી એક અત્યંત ગંભીર જાહેરાતે સમગ્ર વિશ્વની સાયબર સુરક્ષા વ્યવસ્થાને હચમચાવી દીધી છે. કંપનીના પોતાના એક અધિકૃત હાર્ડવેર પાર્ટનરે ઉત્પાદન સ્તરે જ ૧૩ લાખથી વધુ ઉપકરણોમાં છૂપો દરવાજો એટલે કે બેકડોર (backdoor) બનાવીને તેમને સાયબર ગુનેગારોની સેનામાં ફેરવી દીધા હતા.
આ કોઈ સામાન્ય હેકિંગ કે સોફ્ટવેર બગનો મામલો નહોતો, પરંતુ ફેક્ટરીની અંદર જાણીજોઈને કરવામાં આવેલું આયોજિત કૌભાંડ હતું. The Verge ના એક વિગતવાર અહેવાલ મુજબ, ચીનના શેનઝેન શહેરમાં આવેલી Videostrong Technology Co. નામની કંપનીએ પોતે બનાવેલા ડિવાઇસિસમાં આ દૂષિત કોડ ગોઠવ્યો હતો. ગૂગલે આ પર્દાફાશ બાદ તરત જ ઉત્પાદક સામે કડક પગલાં લીધા છે અને સત્તાવાર એન્ડ્રોઇડ ભાગીદારીમાંથી તેને કાયમ માટે બહાર કરી દીધી છે. સામાન્ય માણસ જેને ટીવી જોવા માટેનો ડબ્બો માને છે, તે સાયબર માફિયાઓ માટે ગેરકાયદેસર નાણાં કમાવવાનું શક્તિશાળી સાધન બની ગયો હતો.

બોટનેટ શું છે અને તે કેવી રીતે કામ કરે છે?
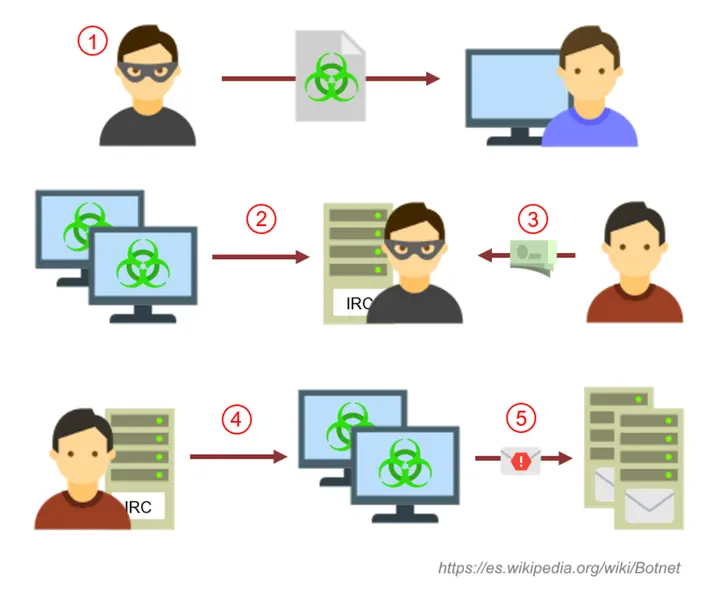
આ સમગ્ર ષડયંત્રને સમજવા માટે 'બોટનેટ' (botnet) ની સંકલ્પના સમજવી અનિવાર્ય છે. બોટનેટ એ 'રોબોટ' અને 'નેટવર્ક' એ બે શબ્દો જોડાઈને બનેલો શબ્દ છે, જે ઇન્ટરનેટ સાથે જોડાયેલા એવા ઉપકરણોનું જૂથ છે જેમના પર કોઈ ત્રીજા પક્ષે ગેરકાયદેસર નિયંત્રણ મેળવી લીધું હોય. કમ્પ્યુટર વિજ્ઞાનની ભાષામાં આવા બંધક બનેલા ઉપકરણોને 'ઝોમ્બી કમ્પ્યુટર' (zombie computer) કહેવામાં આવે છે. ઘરના માલિકને ટીવી સ્ક્રીન પર બધું સામાન્ય દેખાતું હોય, પરંતુ બેકગ્રાઉન્ડમાં તે ઉપકરણ વિશ્વના કોઈ ખૂણે બેઠેલા સાયબર ગુનેગારના આદેશોનું પાલન કરતું હોય છે.
કોઈપણ બોટનેટના સંચાલન માટે એક કેન્દ્રીય વ્યવસ્થા હોય છે જેને કમાન્ડ એન્ડ કંટ્રોલ (Command and Control અથવા C2) સર્વર કહેવામાં આવે છે. આ સમગ્ર નેટવર્કને ચલાવનાર મુખ્ય સૂત્રધાર 'બોટ હર્ડર' (bot herder) તરીકે ઓળખાય છે, જે પોતાના ગુપ્ત સર્વર પરથી હજારો કે લાખો ઉપકરણોને એકસાથે હુકમ મોકલે છે. સામાન્ય રીતે સાયબર હુમલાખોરો ફિશિંગ ઈમેઇલ કે વાયરસ દ્વારા કમ્પ્યુટરમાં ઘૂસણખોરી કરતા હોય છે. પરંતુ આ કિસ્સામાં સૌથી ભયાનક બાબત એ હતી કે ગ્રાહકે કોઈ ભૂલ કરી નહોતી; ઉપકરણ બન્યું તે જ ઘડીએ તેમાં માલવેર (malware: દૂષિત સોફ્ટવેર) રોપી દેવામાં આવ્યો હતો.
- ફેક્ટરી લેવલ ઇમ્પ્લાન્ટચીનની ઉત્પાદક કંપની ઉપકરણના મૂળ સોફ્ટવેર ફર્મવેરમાં જ ગુપ્ત બેકડોર કોડ દાખલ કરે છે.
- પ્રથમ બૂટ અને છૂપો સંચારગ્રાહક જ્યારે ઉપકરણ ઘરમાં ચાલુ કરે ત્યારે તે 'ઓબ્ફસ્કેશન' પદ્ધતિથી માલવેર ડાઉનલોડ કરે છે.
- C2 સર્વર સાથે જોડાણદૂષિત સેટ-ટોપ બોક્સ ગુનેગારોના કમાન્ડ એન્ડ કંટ્રોલ સર્વર સાથે સંપર્ક સ્થાપિત કરે છે.
- ગેરકાયદેસર પ્રવૃત્તિઓનું સંચાલનઉપકરણ જાહેરાત છેતરપિંડી, પ્રોક્સી નેટવર્ક અને ડેટા ચોરી માટે શાંતિપૂર્વક કામ કરવા લાગે છે.
Videostrong નું કૌભાંડ: ફેક્ટરીમાંથી જ માલવેરનું વાવેતર
ગૂગલની તપાસમાં બહાર આવેલી વિગતો દર્શાવે છે કે શેનઝેન સ્થિત Videostrong કંપનીએ અત્યંત ચતુરાઈપૂર્વક આખી વ્યવસ્થા ગોઠવી હતી. કંપનીએ પોતાના ઉપકરણોમાં ઓબ્ફસ્કેશન (obfuscation: કોડ છુપાવવાની કે અસ્પષ્ટ બનાવવાની જટિલ તકનીક) નો ઉપયોગ કર્યો હતો. જ્યારે કોઈ ગ્રાહક નવું સેટ-ટોપ બોક્સ ખરીદીને પોતાના ઘરમાં પહેલી વાર વીજળી અને વાઇ-ફાઇ સાથે જોડીને ચાલુ કરે, ત્યારે જ આ છૂપો કોડ સક્રિય થઈ જતો હતો. તે ગુપ્ત રીતે બહારના સર્વર સાથે સંપર્ક સ્થાપિત કરતો અને વધારાના માલવેર મોડ્યુલ્સ ડાઉનલોડ કરી લેતો હતો.
ગૂગલના જણાવ્યા અનુસાર, આ બેકડોર અને બોટનેટ કોઈ અકસ્માત નહોતો પરંતુ આર્થિક લાભ ખાતર જાણીજોઈને વિકસાવવામાં આવ્યો હતો. Videostrong આ બેકડોરની ઍક્સેસ અંડરવર્લ્ડ સાયબર ગુનેગારોને ભાડે આપતી હતી અને તેમના દૂષિત મોડ્યુલ્સ યુઝર્સના ડિવાઇસ પર લોડ કરતી હતી. આ મોડ્યુલ્સનો ઉપયોગ મુખ્યત્વે ત્રણ ગેરકાયદેસર પ્રવૃત્તિઓ માટે થતો હતો: જાહેરાત છેતરપિંડી (ad fraud), ડેટા ચોરી (data exfiltration), અને ઉપકરણને રહેણાંક પ્રોક્સી નેટવર્ક (residential proxy network) માં જોડીને અનધિકૃત નેટવર્ક ટ્રાફિક પસાર કરવો.
લાખ ઉપકરણો
જાહેરાત છેતરપિંડી અને રેસિડેન્શિયલ પ્રોક્સીનો ખેલ
આ બોટનેટ દ્વારા આચરવામાં આવતી જાહેરાત છેતરપિંડી અબજો ડોલરના ડિજિટલ એડવર્ટાઇઝિંગ ઉદ્યોગને સીધો ચૂનો લગાવે છે. ટીવી સ્ક્રીન બંધ હોય કે વપરાશકર્તા માત્ર કોઈ સાદી ચેનલ જોતો હોય, ત્યારે પણ સેટ-ટોપ બોક્સ પૃષ્ઠભૂમિમાં અદૃશ્ય વેબ બ્રાઉઝર ખોલીને હજારો ઓનલાઇન જાહેરાતો પર આપોઆપ ક્લિક્સ કરતું રહેતું હતું. જાહેરાતદાતા કંપનીઓને એવું લાગે કે કોઈ વાસ્તવિક ગ્રાહક તેમની પ્રોડક્ટ જોઈ રહ્યો છે, અને તેના નાણાં આ ગુનેગારોના ખિસ્સામાં જતા રહેતા હતા.
બીજી બાજુ, રેસિડેન્શિયલ પ્રોક્સી નેટવર્ક એ સામાન્ય ઇન્ટરનેટ વપરાશકર્તાઓ માટે સીધો ખતરો છે. સાયબર ગુનેગારો તેમના પોતાના કમ્પ્યુટર પરથી હેકિંગ, સ્પામિંગ કે ડાર્ક વેબ પર ગેરકાનૂની કામ કરે ત્યારે તેમનું મૂળ આઇપી એડ્રેસ પકડાઈ જવાનો ભય રહે છે. આથી તેઓ તમારા ઘરના ટીવી સેટ-ટોપ બોક્સનો પ્રોક્સી તરીકે ઉપયોગ કરે છે. પરિણામે, સાયબર ક્રાઈમ કોઈ વિદેશી હેકર કરે છે, પરંતુ તપાસ એજન્સીઓના રેકોર્ડમાં તમારા ઘરનું ઇન્ટરનેટ કનેક્શન અને તમારું આઇપી સરનામું ગુના માટે વપરાયેલું દેખાય છે.
| પાસું | વિગત |
|---|---|
| જવાબદાર ઉત્પાદક | Videostrong Technology Co. (શેનઝેન, ચીન) |
| પ્રભાવિત ઉપકરણોની શ્રેણી | Android TV સેટ-ટોપ બોક્સ, ટેલિહેલ્થ, કેરાઓકે, ડિજિટલ સાઇનેજ |
| મુખ્ય ગુનાહિત હેતુ | જાહેરાત છેતરપિંડી (Ad fraud), રેસિડેન્શિયલ પ્રોક્સી, ડેટા ચોરી |
| પ્રત્યક્ષ પ્રભાવિત ઉપકરણો | ૧૩ લાખ (1.3 million) |
| ગૂગલ દ્વારા લેવાયેલા પગલાં | પાર્ટનરશિપ રદ, સર્ટિફિકેશન પર પ્રતિબંધ, C2 ડોમેન્સ બ્લોક |
માત્ર સેટ-ટોપ બોક્સ નહીં, અન્ય સ્માર્ટ સાધનો પણ ભોગ બન્યા
ગૂગલની તપાસમાં એ પણ સામે આવ્યું કે આ છેતરપિંડી માત્ર કોઈ એક બ્રાન્ડ કે મોડેલ પૂરતી મર્યાદિત નહોતી. આ દૂષિત સોફ્ટવેર વર્ષો સુધી અનેક અલગ અલગ બ્રાન્ડ્સ અને મોડેલ્સમાં સીધું જ પ્લાન્ટ કરવામાં આવ્યું હતું. મોટાભાગના ઉપકરણો એન્ડ્રોઇડ ટીવી સેટ-ટોપ બોક્સ હતા, પરંતુ આ ઇન્ફેક્શન અન્ય ઘણા આઇઓટી (IoT: ઇન્ટરનેટ ઓફ થિંગ્સ) ઉપકરણોમાં પણ ફેલાયેલું હતું. જેમાં હોસ્પિટલો અને ઘરોમાં વપરાતા ટેલિહેલ્થ ઉપકરણો (telehealth devices), મનોરંજન માટેના કેરાઓકે મશીન અને મોલ કે જાહેર સ્થળોએ લાગેલા ડિજિટલ સાઇનેજ બોર્ડનો સમાવેશ થતો હતો.
ગૂગલે આ આખા રેકેટ સામે સપાટો બોલાવતા XCPE નામના આ સંક્રમિત નેટવર્કના મુખ્ય કમાન્ડ એન્ડ કંટ્રોલ (C2) ડોમેન્સને તોડી પાડ્યા હતા. કંપનીના મૂલ્યાંકન મુજબ, આ ગુનેગાર સિન્ડિકેટ્સ પાસે માત્ર આ સેટ-ટોપ બોક્સ જ નહીં, પરંતુ અન્ય વૈવિધ્યસભર વિતરણ માધ્યમો પણ હતા. ગૂગલે C2 ડોમેન્સ બંધ કરતાની સાથે જ આ ગુનેગારોના નિયંત્રણ હેઠળ રહેલા ઓછામાં ઓછા ૧ કરોડ (10 million) થી વધુ અન્ય સંક્રમિત ઉપકરણોનો સંપર્ક કપાઈ ગયો હતો.
એન્ડ્રોઇડ ઇકોસિસ્ટમ અને પ્રમાણીકરણનો પડકાર
આ આખી ઘટના એન્ડ્રોઇડ ઓપરેટિંગ સિસ્ટમની ખુલ્લી પ્રકૃતિ અને તેના ગેરફાયદા પર પણ પ્રકાશ પાડે છે. ગૂગલ દ્વારા વિકસિત એન્ડ્રોઇડ એ વિશ્વની સૌથી લોકપ્રિય ઓપરેટિંગ સિસ્ટમ છે, જેના ૪ અબજથી વધુ યુઝર્સ છે. તેનું મૂળ ઓપન-સોર્સ સંસ્કરણ એન્ડ્રોઇડ ઓપન સોર્સ પ્રોજેક્ટ (AOSP) તરીકે ઓળખાય છે, જે કોઈપણ હાર્ડવેર ઉત્પાદક મફતમાં ડાઉનલોડ કરીને વાપરી શકે છે. જોકે, ગૂગલ પ્લે સ્ટોર અને ગૂગલ સર્વિસિસ વાપરવા માટે ઉત્પાદકોએ ગૂગલનું સત્તાવાર પ્રમાણીકરણ (certification) મેળવવું પડે છે.
ચીની ઉત્પાદક Videostrong ગૂગલની માન્યતા પ્રાપ્ત ભાગીદાર હતી, છતાં તેણે સિસ્ટમની આંખમાં ધૂળ નાખીને આ બેકડોર ઘુસાડ્યો હતો. આ ઘટના બાદ ગૂગલે જણાવ્યું છે કે તેણે કંપની સાથે તમામ સંબંધો કાપી નાખ્યા છે, તેને સર્ટિફાઇડ ઉપકરણો બનાવવા કે સોફ્ટવેર સપ્લાય કરવા પર સંપૂર્ણ પ્રતિબંધ મૂક્યો છે. આ ઉપરાંત, ભવિષ્યમાં આવા હાર્ડવેર સ્તરના જોખમો રોકવા માટે તમામ ડિવાઇસ ઉત્પાદકો માટેની સમીક્ષા પ્રક્રિયા વધુ કડક બનાવી દીધી છે.
સામાન્ય ગ્રાહકો માટે સુરક્ષા બોધપાઠ
આ ઘટના ભારતીય અને વૈશ્વિક ગ્રાહકો માટે એક મોટી લાલબત્તી સમાન છે. ઓનલાઇન શોપિંગ પ્લેટફોર્મ્સ કે સ્થાનિક ઇલેક્ટ્રોનિક્સ બજારોમાં ખૂબ જ ઓછી કિંમતે બિનબ્રાન્ડેડ અથવા અજાણી ચીની કંપનીઓના સ્માર્ટ ટીવી બોક્સ આડેધડ વેચાય છે. ગ્રાહકો માત્ર સસ્તા ભાવ અને મફત કન્ટેન્ટની લાલચમાં આવા સાધનો ખરીદીને પોતાના ઘરના વાઇ-ફાઇ નેટવર્ક સાથે જોડી દે છે. પરંતુ હકીકતમાં આ ઉપકરણો તમારા ઘરના સુરક્ષિત નેટવર્કમાં સાયબર ચોરો માટે ખુલ્લો દરવાજો બની જાય છે.
ટેકનોલોજી નિષ્ણાતો ભારપૂર્વક સલાહ આપે છે કે સેટ-ટોપ બોક્સ કે સ્માર્ટ ટીવી ખરીદતી વખતે હંમેશાં જાણીતી અને વિશ્વસનીય બ્રાન્ડ્સની જ પસંદગી કરવી જોઈએ જે ગૂગલ સર્ટિફાઇડ હોય. અતિશય સસ્તા ઉપકરણો ઘણીવાર યુઝરના ડેટા અને બેન્ડવિડ્થ વેચીને જ પોતાનો નફો કમાતા હોય છે. ડિજિટલ ક્રાંતિના આ યુગમાં સગવડ જેટલી વધે છે, સાયબર સતર્કતા પણ તેટલી જ કેળવવી પડશે; નહીંતર તમારા જ લિવિંગ રૂમમાં પડેલું ઉપકરણ તમારા વિરુદ્ધનું સાયબર હથિયાર બની જશે.